
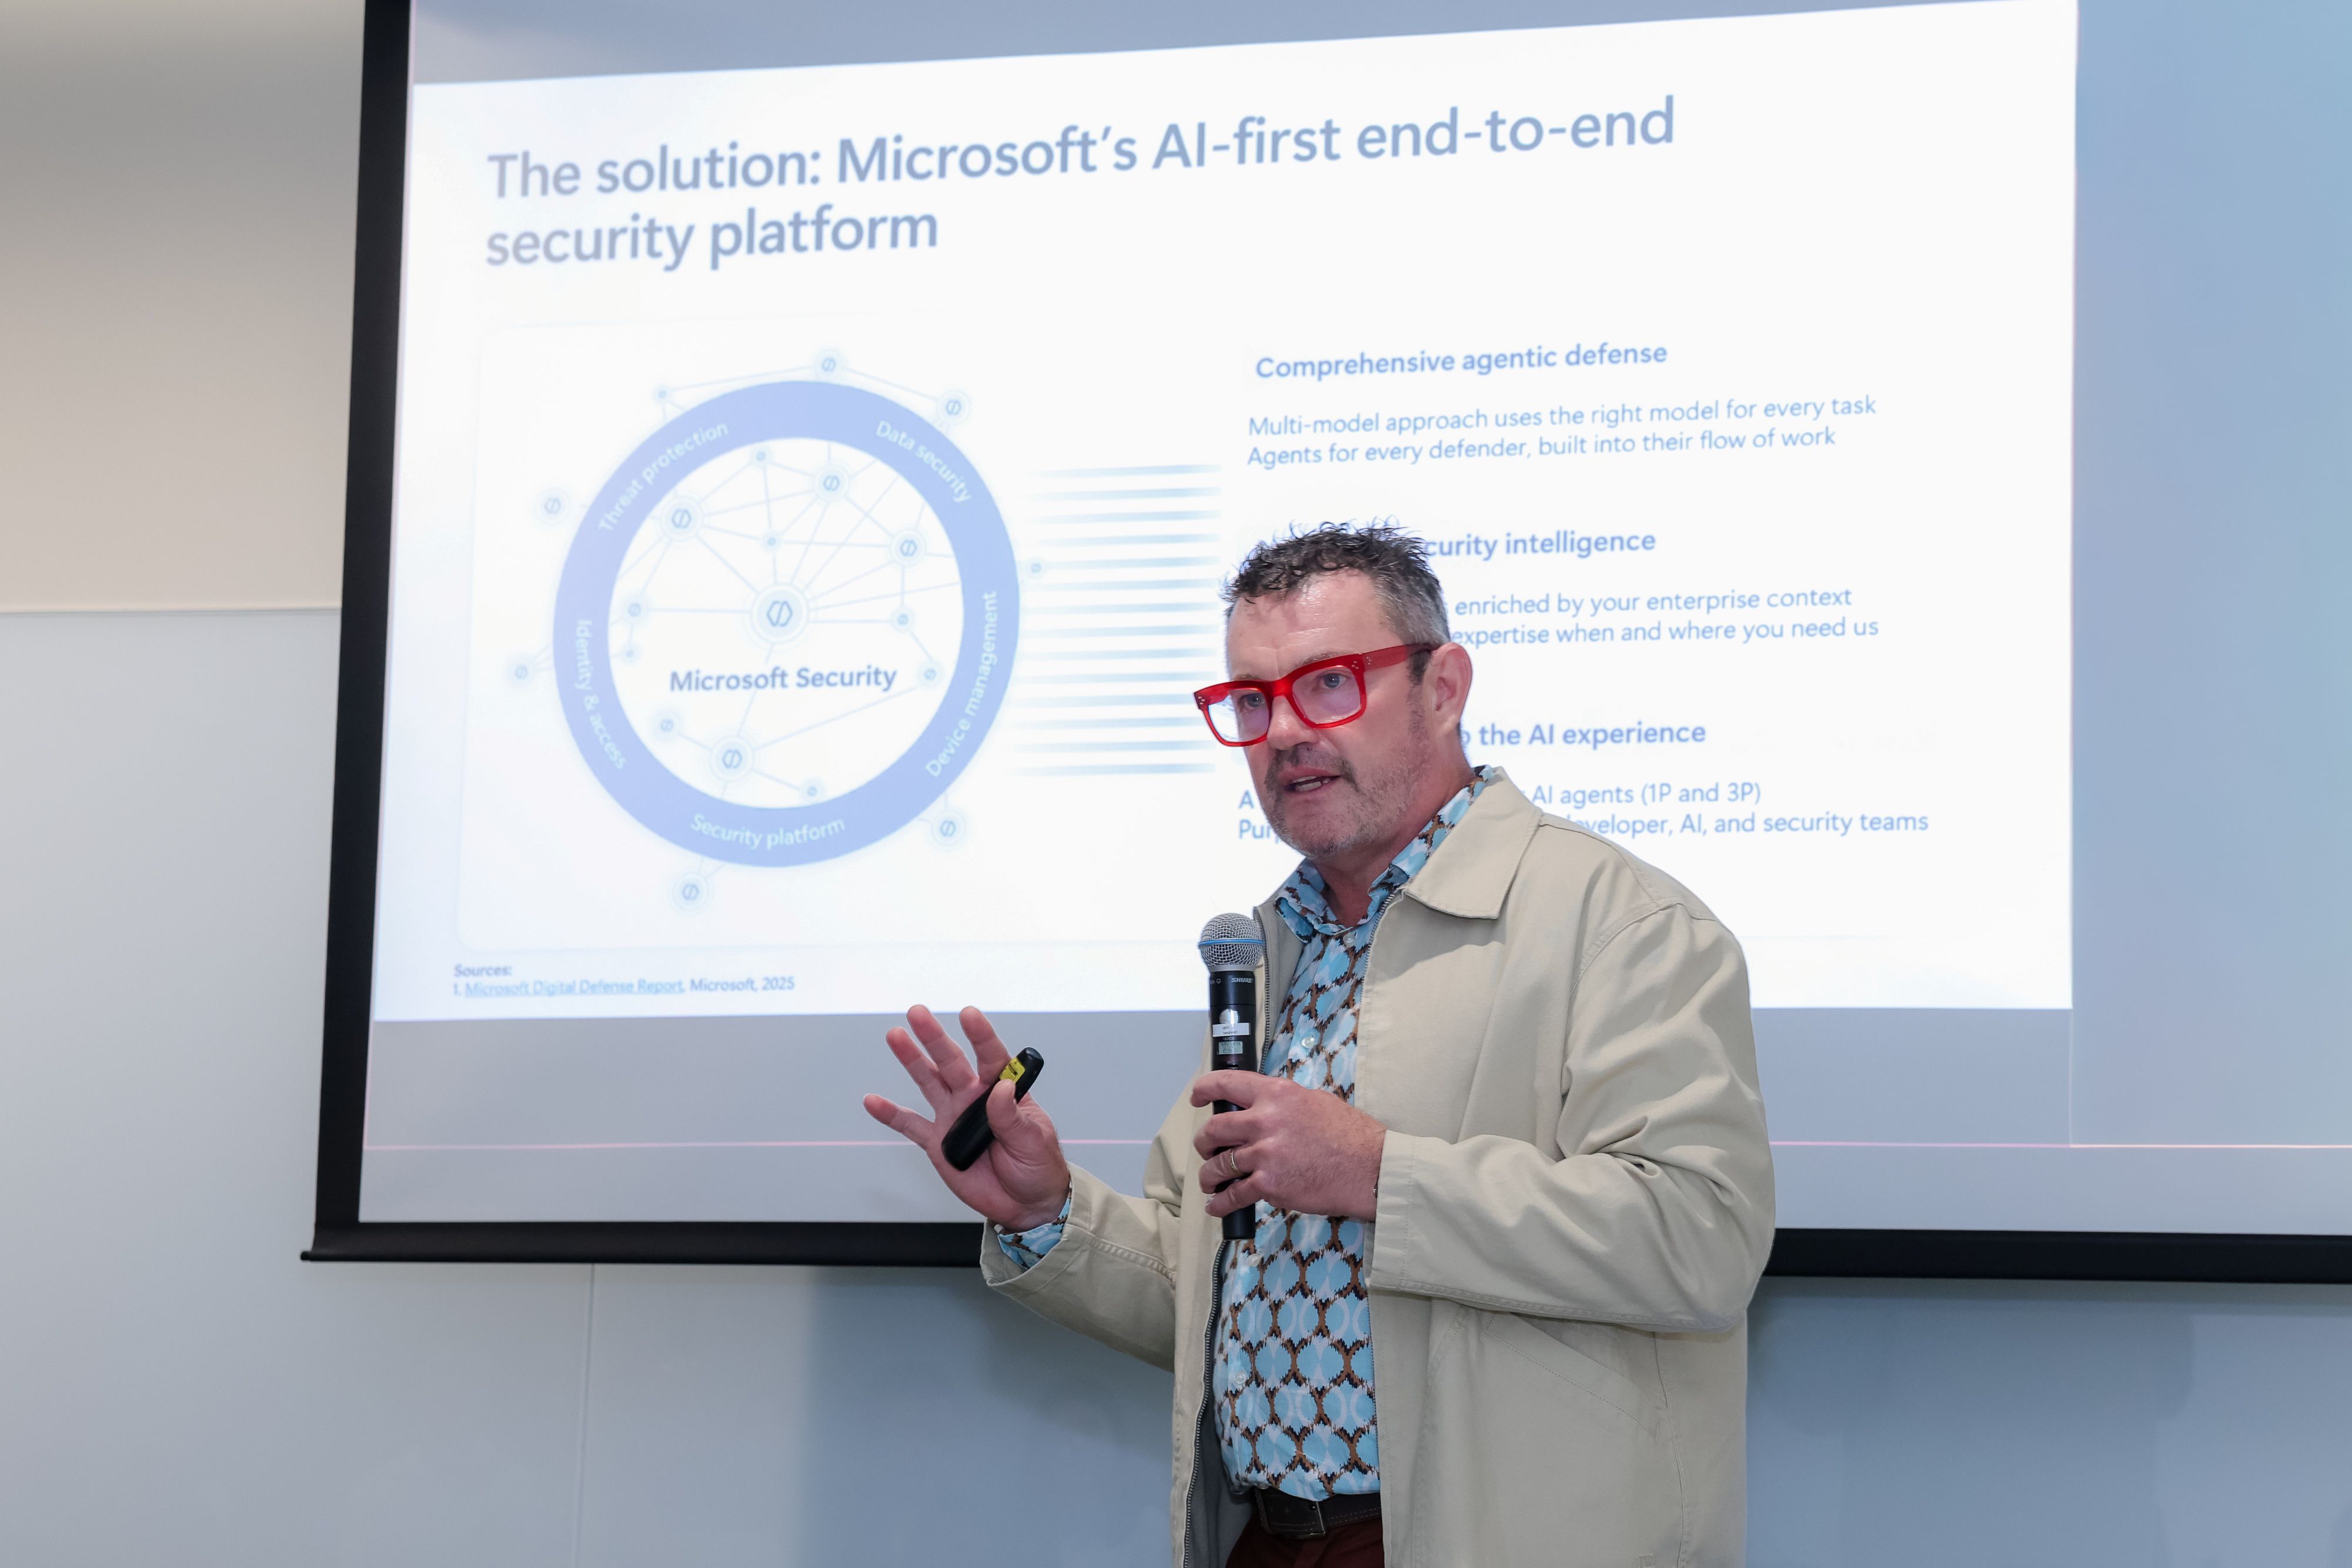
สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ร่วมกับ ไมโครซอฟท์ จัดการอบรม “Zero Trust Guidelines in Action Workshop” ยกระดับความพร้อมด้านไซเบอร์แก่ภาครัฐ เอกชน และหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) ตั้งเป้าผลักดันแนวทาง Zero Trust เป็นมาตรฐานสำคัญขององค์กรไทยภายใน 2 ปี
สถานการณ์ภัยคุกคามยุค AI ตอนนี้
- เวลาตอบโต้ลดลง: แฮกเกอร์ใช้ AI และระบบอัตโนมัติสแกนหาช่องโหว่ ส่งผลให้กรอบเวลาการตอบโต้ภัยคุกคามลดลงจากระดับวันเหลือเพียงระดับนาที
- ข้อมูลรั่วไหลสูง: ไทยมีสถิติมนุษย์/บัญชีผู้ใช้และรหัสผ่านรั่วไหลสะสมเกือบ 300 ล้านบัญชี ทำให้การป้องกันแนวขอบเขตเครือข่ายแบบเดิมไม่เพียงพออีกต่อไป
3 หลักการสำคัญของ Zero Trust
- Verify Explicitly (ตรวจสอบทุกคำขอ): ตรวจสอบยืนยันตัวตนและคำขอเข้าใช้งานอย่างละเอียดเสมอ ไม่เว้นแม้เป็นการใช้งานจากภายในองค์กร
- Use Least Privilege Access (ให้สิทธิ์เท่าที่จำเป็น): กำหนดสิทธิ์เข้าถึงระบบและข้อมูลตามบทบาทหน้าที่ เพื่อลดความเสี่ยงที่ไม่จำเป็น
- Assume Breach (พร้อมรับมือเสมอ): ออกแบบระบบให้พร้อมรับมือ จำกัดความเสียหาย และตอบโต้การโจมตีได้แบบเรียลไทม์
สาระสำคัญจากงานอบรม
- ขับเคลื่อนระดับนโยบาย: Zero Trust เป็นกลยุทธ์บริหารความเสี่ยงระดับองค์กรที่ผู้บริหารต้องนำ ไม่ใช่ภาระของฝ่ายไอทีเพียงลำพัง
- ครอบคลุม 6 เสาหลัก: การปกป้องมุ่งเน้น อัตลักษณ์ผู้ใช้ (Identity), อุปกรณ์ (Endpoints), แอปพลิเคชัน, ข้อมูล, โครงสร้างพื้นฐาน และเครือข่าย โดยใช้เครื่องมืออย่าง Microsoft Security และ Microsoft Sentinel
- มาตรฐานสากล: ถ่ายทอดบทเรียนย้ายระบบของภาครัฐสหรัฐฯ และออสเตรเลีย (NIST SP 800-207) พร้อมแนะแนวทางปฏิบัติให้สอดคล้องกับ พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 (ISO/IEC 27001 และ NIST CSF)